كتبت شيماء حمدالله
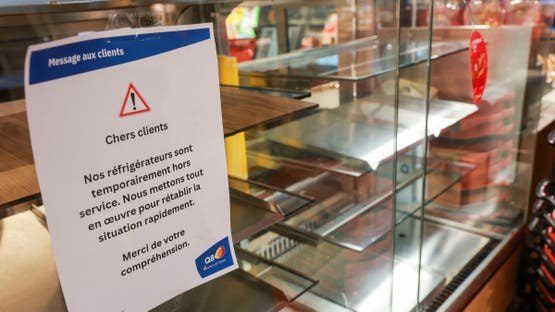
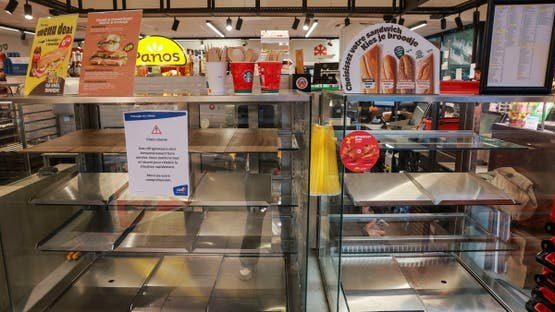
أطلقت السلطات الأميركية تحذيراً أمنياً من هجمات سيبرانية تستهدف أجهزة التبريد الصناعي وأنظمة مراقبة سلاسل التبريد، بعد اختراقات تسببت في تعطيل معدات التبريد داخل أكثر من 350 متجراً وعدد من بنوك الدم الفرنسية، وسط مخاوف من اتساع نطاق الهجمات وتأثيرها على قطاعات الغذاء والرعاية الصحية.
وكشفت الهجمات عن خطورة استهداف البنية التحتية الرقمية للمنشآت الحيوية، بعدما ارتفعت درجات حرارة معدات التبريد في عدد من المواقع الأوروبية إلى نحو 50 درجة مئوية، ما أدى إلى تلف كميات كبيرة من الأغذية وخسائر مالية قد تصل إلى عشرات الملايين من اليورو، فيما لم تُسجل خسائر في منتجات الدم الفرنسية.
تحذير FBI وCISA من اختراق أنظمة التبريد الصناعي
حذر مكتب التحقيقات الفيدرالي الأميركي (FBI) ووكالة الأمن السيبراني وأمن البنية التحتية (CISA) الشركات والمؤسسات من مخاطر استهداف أنظمة التحكم في التبريد الصناعي، مؤكدين أن المهاجمين يستغلون ثغرات أمنية في الأجهزة المتصلة بالإنترنت.
وقال رئيس شعبة الجرائم السيبرانية في مكتب التحقيقات الفيدرالي، بريت ليثرمان، في تحذير استشاري صدر الخميس، إن المهاجمين يتمكنون من اختراق أجهزة تحكم غير محدثة أمنياً، أو تلك التي يمكن الوصول إليها مباشرة عبر الإنترنت، فضلاً عن الأجهزة التي لا تزال تستخدم كلمات المرور الافتراضية المحددة من الشركات المصنعة.
وأوضح ليثرمان أن هذه الأنظمة تمثل جزءاً أساسياً من البنية التحتية التي تحافظ على سلامة الأغذية والأدوية، خاصة داخل قطاعات الرعاية الصحية والغذاء والزراعة، وهو ما يجعل اختراقها تهديداً يتجاوز الخسائر التقنية إلى الأمن الغذائي والصحي.
وفي تحذير مشترك مع وزارتي الصحة والخدمات الإنسانية والزراعة، دعت السلطات الأميركية المؤسسات إلى منع الوصول المباشر لأنظمة التحكم عبر الإنترنت العام، وعزل تكنولوجيا العمليات التشغيلية (OT)، إلى جانب تشديد إجراءات حماية كلمات المرور وبيانات الدخول.
350 متجراً وبنوك دم فرنسية تتأثر بهجمات التبريد
شهدت فرنسا موجتين من الاختراقات السيبرانية خلال منتصف أكتوبر (تشرين الأول) ونوفمبر (تشرين الثاني) 2026، استهدفتا أنظمة التبريد في متاجر السوبر ماركت وعدد من بنوك الدم.
وأفادت التقارير بأن أكثر من 350 متجراً وعدداً من بنوك الدم الفرنسية تعرضت لارتفاع درجات حرارة معدات التبريد إلى 122 درجة فهرنهايت، أي نحو 50 درجة مئوية، بعدما تعرضت أنظمة التحكم والمراقبة للاختراق والتعطيل.
وتسببت الحوادث في إتلاف كميات كبيرة من الأغذية، واضطر الموردون إلى التخلص من المنتجات التي لم تعد صالحة للاستهلاك، وسط تقديرات تشير إلى أن الخسائر المالية قد تصل إلى عشرات الملايين من اليورو.
أما المؤسسة الفرنسية للدم، فأعلنت تعطل أنظمة المراقبة لديها وإيقافها، لكنها أكدت عدم فقدان أي منتجات دموية، بعدما جرى نقل العينات سريعاً إلى مرافق أخرى للحفاظ عليها.
مسؤول روماني يستبعد تورط جهات حكومية في الهجمات
وفي تقييم لطبيعة الهجمات، وصف مسؤول بارز في مجال الأمن السيبراني برومانيا التهديد بأنه «شبه هاوٍ»، وفق تصريحات نقلتها وكالة فرانس برس، مشيراً إلى أن السلطات لا تشتبه في وقوف أي جهة حكومية وراء هذه الاختراقات.
ويفتح هذا التقييم الباب أمام احتمالات تتعلق باستخدام أدوات اختراق بسيطة لاستهداف أنظمة صناعية تعاني ضعف الحماية، خصوصاً الأجهزة المتصلة بالإنترنت التي لم تحصل على التحديثات الأمنية اللازمة.
«أكتوبر الأسود».. تصاعد الهجمات السيبرانية المرتبطة بالذكاء الاصطناعي
تأتي هذه الاختراقات ضمن موجة أوسع من الحوادث الأمنية التي وصفها خبراء بـ«أكتوبر الأسود»، في إشارة إلى تزايد الثغرات البرمجية والهجمات السيبرانية البارزة، ومن بينها حوادث مرتبطة بتقنيات الذكاء الاصطناعي.
وفي 22 أكتوبر (تشرين الأول)، حذر مدير إدارة المنتجات في شركة «فيجما» عبر منصة «إكس» من تصاعد الهجمات التي تستهدف لغة البرمجة PHP، مشيراً إلى وقوع عشرات الهجمات خلال يومين فقط، وأن بعض هذه الحوادث كان من الممكن أن يُصنف، لو وقع منفرداً، باعتباره أسوأ حادث أمني خلال عام كامل.
كما امتدت المخاوف إلى منشآت عسكرية أميركية، بعدما تعرضت ست قواعد عسكرية على الأقل لأعطال في المجمدات خلال أواخر أغسطس (آب)، فيما تعاون محققون أميركيون متخصصون في الأمن السيبراني مع سلطات إنفاذ القانون الفرنسية للتحقيق في احتمال وجود اختراقات مرتبطة بهذه الحوادث.
كيف يمكن حماية أنظمة التبريد من الهجمات السيبرانية؟
في مواجهة هذه التهديدات، شدد خبراء الأمن السيبراني على ضرورة اتخاذ إجراءات وقائية لحماية أنظمة التبريد الصناعي، أبرزها:
- عزل أجهزة التحكم الصناعية عن الإنترنت العام ومنع الوصول غير المصرح به إليها.
- تغيير كلمات المرور الافتراضية التي تضعها الشركات المصنعة.
- تحديث البرامج والأنظمة الأمنية بصورة منتظمة.
- مراقبة أنظمة التبريد واكتشاف أي تغير غير طبيعي في درجات الحرارة.
- تأمين شبكات تكنولوجيا العمليات التشغيلية (OT) وفصلها عن شبكات الاستخدام العادي.
- وضع خطط طوارئ تضمن استمرار حفظ الأغذية والأدوية ومنتجات الدم حال تعطل الأنظمة.
وتكشف هذه الهجمات عن تحول متزايد في طبيعة التهديدات السيبرانية، فلم تعد الاختراقات تستهدف البيانات والمعلومات فقط، بل امتدت إلى أنظمة تشغيل المنشآت الحيوية، بما يهدد سلاسل الإمداد الغذائي والخدمات الصحية، ويضع أمن البنية التحتية الرقمية أمام تحديات متصاعدة.